Die Kurzantwort
Die gute Nachricht zuerst: Die meisten KI-Funktionen in einem DMS fallen unter minimales Risiko. Texterkennung, Dokumentklassifikation, Datenextraktion aus Rechnungen oder eine semantische Suche lösen nach dem AI Act keine besonderen Pflichten aus. Für Chat-Assistenten und generierte Texte gelten seit dem 2. August 2026 Transparenzpflichten.
Die weniger bequeme Nachricht: Über die Einstufung entscheidet nicht die Funktion, sondern der Einsatzzweck. Dieselbe Extraktion, die bei Eingangsrechnungen unkritisch ist, wird hochriskant, sobald sie Bewerbungen bewertet oder die Bonität von Privatkunden aus der Kreditakte ableitet. Und weil Sie als Kunde den Einsatzzweck bestimmen, landet ein Teil der Verantwortung zwangsläufig bei Ihnen.
Der Zeitplan nach dem Digital Omnibus
Die KI-Verordnung (EU) 2024/1689 tritt stufenweise in Kraft. Mit dem Digital Omnibus on AI, der Verordnung (EU) 2026/1744, hat die EU die Hochrisiko-Fristen im Sommer 2026 verschoben. Die Transparenzpflichten blieben davon unberührt.
| Datum | Was gilt | Bedeutung fürs ECM |
|---|---|---|
| 2. Februar 2025 | Verbotene Praktiken (Art. 5), KI-Kompetenz (Art. 4) | z. B. keine Emotionserkennung bei Beschäftigten; Nutzer im Umgang mit KI befähigen |
| 2. August 2025 | Pflichten für Anbieter von KI-Modellen mit allgemeinem Verwendungszweck (GPAI) | Modellanbieter müssen ECM-Herstellern, die ihre Modelle einbauen, Dokumentation liefern |
| 27. Juli 2026 | Digital Omnibus in Kraft | Hochrisiko-Fristen verschoben, Pflicht zur KI-Kompetenz abgeschwächt |
| 2. August 2026 | Transparenzpflichten (Art. 50), Sanktionen in vollem Umfang | Chat-Assistenten und generierte Inhalte im DMS |
| 2. Dezember 2027 | Hochrisiko-Systeme nach Anhang III | DMS-KI in Personal-, Kredit-, Versicherungs- und Verwaltungsprozessen |
| 2. August 2028 | Hochrisiko-Systeme in regulierten Produkten (Anhang I) | für ECM selten relevant, etwa bei Medizinprodukte-Software |
Die Bußgelder sind gestaffelt: bis 35 Mio. Euro oder 7 % des weltweiten Jahresumsatzes bei verbotenen Praktiken, bis 15 Mio. Euro oder 3 % bei Verstößen gegen die übrigen Pflichten, für KMU jeweils der niedrigere Betrag.
Zwei Rollen: Anbieter und Betreiber
Der AI Act verteilt die Pflichten nicht nach Größe oder Branche, sondern nach Rolle. Für ein ECM sind vor allem zwei Rollen wichtig:
- Anbieter ist, wer ein KI-System entwickelt oder entwickeln lässt und unter eigenem Namen in Verkehr bringt. Das ist in aller Regel der ECM-Hersteller, auch wenn er ein Sprachmodell von OpenAI, Mistral, Anthropic oder einem anderen Modellanbieter einbaut. Der Modellanbieter schuldet ihm dafür nach Art. 53 Informationen und Dokumentation.
- Betreiber ist, wer ein KI-System in eigener Verantwortung beruflich nutzt. Das sind Sie als Kunde.
Wichtig ist der Rollenwechsel nach Art. 25: Wer ein Hochrisiko-System wesentlich verändert, es unter eigenem Namen vertreibt oder den Zweck eines unkritischen Systems so ändert, dass es hochriskant wird, gilt selbst als Anbieter mit allen Pflichten. Im ECM-Alltag passiert das schneller, als man denkt: Moderne Plattformen bringen Workflow-Designer, Prompt-Bausteine und Agenten-Baukästen mit. Wer daraus eine „automatische Bewerber-Vorauswahl“ zusammenklickt, hat womöglich ein neues Hochrisiko-System gebaut, das so nie in der Gebrauchsanweisung des Herstellers stand. Dasselbe gilt für Integrationspartner, die kundenspezifische KI-Lösungen auf Basis eines ECM ausliefern.
Welche Risikostufe hat die KI in Ihrem DMS?
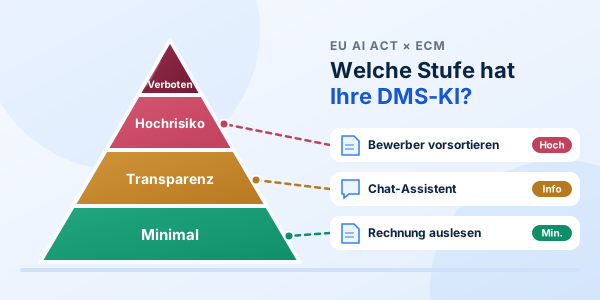
Die folgende Tabelle zeigt typische KI-Funktionen in ECM-Systemen und ihre Einstufung. Sie ersetzt keine Einzelfallprüfung, zeigt aber das Muster: Je näher die KI an Entscheidungen über Menschen rückt, desto höher steigt sie in der Pyramide.
| KI-Funktion im DMS | Typischer Einsatz | Einstufung | Kernpflicht |
|---|---|---|---|
| OCR, Klassifikation, Ablagevorschläge | Posteingang, Scan-Strecke | minimal | keine spezifische |
| Datenextraktion (IDP) | Rechnungen, Lieferscheine, Verträge | minimal | keine spezifische |
| Semantische Suche, RAG | Wissenssuche über Akten | minimal | keine spezifische |
| Chat-Assistent | Fragen an Vertrags- oder Projektakten | Transparenz | Hinweis, dass man mit einer KI interagiert (Art. 50 Abs. 1) |
| Generierte Texte | Zusammenfassungen, Antwortentwürfe | Transparenz | maschinenlesbare Kennzeichnung durch den Anbieter (Art. 50 Abs. 2) |
| Vorauswahl oder Bewertung von Personen aus der Personalakte | Bewerbungen, Leistungsbeurteilung | Hochrisiko (Anhang III Nr. 4) | volle Hochrisiko-Pflichten ab Dezember 2027 |
| Bonitätsbewertung natürlicher Personen | Kreditakte bei Banken | Hochrisiko (Anhang III Nr. 5 b) | dazu Grundrechte-Folgenabschätzung |
| Risikobewertung und Preisbildung | Lebens- und Krankenversicherung | Hochrisiko (Anhang III Nr. 5 c) | dazu Grundrechte-Folgenabschätzung |
| Prüfung von Ansprüchen auf öffentliche Leistungen | Antragsakten in der Verwaltung | Hochrisiko (Anhang III Nr. 5 a) | dazu Grundrechte-Folgenabschätzung |
| Emotionserkennung bei Beschäftigten | z. B. Auswertung archivierter Meeting-Aufzeichnungen | verboten (Art. 5 Abs. 1 f) | nicht einsetzen |
Zwei Feinheiten verdienen Aufmerksamkeit. Erstens die Ausnahme nach Art. 6 Abs. 3: Ein System in einem Anhang-III-Bereich ist nicht hochriskant, wenn es nur eine eng begrenzte Verfahrensaufgabe erfüllt, das Ergebnis einer bereits abgeschlossenen menschlichen Tätigkeit verbessert, Muster erkennt, ohne die menschliche Bewertung zu ersetzen, oder eine vorbereitende Aufgabe übernimmt. Bewerbungsunterlagen automatisch der richtigen Personalakte zuzuordnen, ist eine solche Verfahrensaufgabe; Bewerbungen zu ranken ist es nicht. Sobald ein System Profile natürlicher Personen erstellt, greift die Ausnahme nie. Wer sich auf sie beruft, muss die Bewertung dokumentieren.
Zweitens die Ausnahmen bei generierten Texten: Die Kennzeichnungspflicht entfällt, soweit die KI nur unterstützend bei der Standardbearbeitung hilft oder die Eingabe nicht wesentlich verändert. Veröffentlicht ein Betreiber KI-generierte Texte zu Themen von öffentlichem Interesse, muss er das offenlegen, es sei denn, ein Mensch hat den Text redaktionell geprüft und verantwortet ihn (Art. 50 Abs. 4). Für interne Aktenzusammenfassungen ist das selten relevant, für Pressemitteilungen oder Bürgerinformationen aus dem DMS schon.
Was ECM-Anbieter offenlegen müssen
Für alle KI-Funktionen
Für Funktionen mit minimalem Risiko verlangt der AI Act vom Hersteller wenig. Bei Chat-Assistenten muss er dafür sorgen, dass Nutzer erkennen, dass sie mit einer KI sprechen, sofern das nicht ohnehin offensichtlich ist. Generierte Texte, Bilder und Audioinhalte muss er maschinenlesbar als KI-erzeugt kennzeichnen. Die Kommission hat dazu im Juli 2026 Leitlinien veröffentlicht. Für generative Systeme, die schon vor dem 2. August 2026 auf dem Markt waren, sieht der Digital Omnibus eine Übergangsfrist vor; den genauen Stichtag sollten Sie im Amtsblatt prüfen.
Für Hochrisiko-Systeme ab Dezember 2027
Bietet ein ECM-Hersteller eine Funktion ausdrücklich für einen Anhang-III-Zweck an, etwa ein HR-Modul mit KI-gestützter Bewerberauswahl, gelten die vollen Anbieterpflichten:
- Risikomanagement über den gesamten Lebenszyklus (Art. 9) und Daten-Governance für Trainings-, Validierungs- und Testdaten (Art. 10).
- Technische Dokumentation nach Anhang IV (Art. 11) und automatische Protokollierung der Systemereignisse (Art. 12).
- Gebrauchsanweisung (Art. 13) mit Zweckbestimmung, Genauigkeit, bekannten Risiken, Vorgaben zur menschlichen Aufsicht und zum Umgang mit den Protokollen. Das ist das wichtigste Dokument für Sie als Kunde.
- Menschliche Aufsicht technisch ermöglichen (Art. 14) und Genauigkeit, Robustheit und Cybersicherheit sicherstellen (Art. 15).
- Qualitätsmanagementsystem (Art. 17), Konformitätsbewertung, CE-Kennzeichnung und Registrierung in der EU-Datenbank (Art. 43, 48, 49).
- Beobachtung nach dem Inverkehrbringen (Art. 72) und Meldung schwerwiegender Vorfälle (Art. 73).
Was gute Anbieter freiwillig offenlegen: das KI-Datenblatt
Weil die meisten DMS-Funktionen nicht hochriskant sind, ist der Hersteller gesetzlich oft zu wenig verpflichtet. Für Ihre eigene Compliance, für Datenschutz und Betriebsrat brauchen Sie trotzdem Antworten. Seriöse Anbieter stellen deshalb pro KI-Funktion ein Datenblatt bereit. Diese Angaben sollten darin stehen:
- Zweckbestimmung und Ausschlüsse: wofür die Funktion gedacht ist und wofür ausdrücklich nicht, etwa „nicht für Personalentscheidungen“.
- Einstufung nach AI Act mit kurzer Begründung, bei Berufung auf Art. 6 Abs. 3 die dokumentierte Bewertung.
- Eingesetzte Modelle: Modellanbieter, Modell und Version, eigenes oder fremdes Modell.
- Ort der Verarbeitung: Region der Inferenz, Unterauftragsverarbeiter, Drittstaatentransfer.
- Training: verbindliche Aussage, ob Ihre Dokumente oder Prompts zum Training oder zur Verbesserung genutzt werden.
- Qualität: gemessene Genauigkeit, etwa Erkennungsquoten bei der Extraktion, und bekannte Schwächen.
- Steuerung: Abschaltbarkeit je Funktion, Mandant und Aktenbereich; Protokolle von Vorschlag, Annahme und Korrektur.
- Änderungsmanagement: Vorabinformation bei Modellwechseln, denn ein neues Modell kann die Qualität und die Einstufung verändern.
Achten Sie dabei auf die Zweckbestimmung. Hersteller haben ein legitimes Interesse, sie eng zu fassen, um nicht in die Hochrisiko-Kategorie zu rutschen. Das verschiebt das Risiko zu Ihnen: Wer eine Funktion außerhalb der Zweckbestimmung einsetzt, verlässt den Schutz der Herstellerdokumentation.
Was Kunden prüfen müssen
Als Betreiber haben Sie bei minimalem Risiko wenige eigene Pflichten: Verbotene Praktiken vermeiden, die Transparenzpflichten beim Einsatz beachten und Beschäftigte im Umgang mit KI befähigen. Die Pflicht zur KI-Kompetenz hat der Digital Omnibus abgeschwächt, Schulungen bleiben trotzdem sinnvoll. Ohne sie lässt sich weder menschliche Aufsicht organisieren noch der Datenschutz einhalten.
Setzen Sie DMS-KI für einen Hochrisiko-Zweck ein, kommen ab Dezember 2027 die Betreiberpflichten nach Art. 26 hinzu:
- Einsatz gemäß Gebrauchsanweisung des Anbieters.
- Menschliche Aufsicht durch Personen mit der nötigen Kompetenz, Befugnis und Zeit.
- Eingabedaten, soweit Sie sie kontrollieren, müssen zum Zweck passen und hinreichend repräsentativ sein.
- Überwachung des Betriebs; Risiken und schwerwiegende Vorfälle an den Anbieter melden.
- Protokolle mindestens sechs Monate aufbewahren, was im ECM mit Aufbewahrungsregeln gut abbildbar ist.
- Arbeitnehmervertretung und Beschäftigte vor dem Einsatz am Arbeitsplatz informieren.
- Betroffene informieren, wenn das System Entscheidungen über sie vorbereitet oder trifft. Sie haben nach Art. 86 ein Recht auf Erläuterung.
Öffentliche Stellen sowie Banken und Versicherer, die Bonität oder Lebens- und Krankenversicherungsrisiken bewerten, müssen zusätzlich eine Grundrechte-Folgenabschätzung nach Art. 27 durchführen. Parallel gelten weiter die DSGVO mit Art. 22 (automatisierte Einzelentscheidungen) und Art. 35 (Datenschutz-Folgenabschätzung) sowie in Deutschland die Mitbestimmung des Betriebsrats bei technischen Einrichtungen zur Verhaltens- und Leistungskontrolle nach § 87 Abs. 1 Nr. 6 BetrVG.
Checkliste: 10 Fragen für Ihr ECM
- KI-Inventar: Welche KI-Funktionen sind in Ihrem DMS aktiv, auch solche, die ein Update standardmäßig eingeschaltet hat?
- Einsatzzweck: Ist für jede Funktion dokumentiert, wofür Sie sie nutzen, und passt das zur Zweckbestimmung des Herstellers?
- Hochrisiko-Screening: Berührt eine Funktion Personal, Kreditvergabe an Privatpersonen, Lebens- oder Krankenversicherung, öffentliche Leistungen oder Bildung?
- Rollenprüfung: Bauen Sie mit Workflows, Prompts oder Agenten eigene KI-Anwendungen, die Sie nach Art. 25 selbst zum Anbieter machen?
- Transparenz: Weist der Chat-Assistent auf die KI hin? Werden generierte Texte gekennzeichnet? Gibt es eine Freigabe, bevor KI-Texte veröffentlicht werden?
- KI-Datenblatt: Liegen Modell, Version, Verarbeitungsort, Unterauftragnehmer und eine Zusage zum Ausschluss des Trainings mit Ihren Daten schriftlich vor?
- Protokollierung: Werden KI-Vorschläge, Annahmen und Korrekturen revisionssicher und mindestens sechs Monate gespeichert?
- Menschliche Aufsicht: Macht die KI Vorschläge statt automatisch zu handeln, und gibt es im Workflow einen Freigabeschritt für folgenreiche Aktionen?
- Vertrag: Ist geregelt, dass der Anbieter Informationen nach Art. 13 liefert, Vorfälle meldet, Modellwechsel ankündigt und KI-Funktionen einzeln abschaltbar sind?
- Datenschutz und Mitbestimmung: Sind Datenschutz-Folgenabschätzung und Betriebsvereinbarung auf die KI-Funktionen erweitert?
Sonderfall KI-Agenten
Der AI Act kennt keine eigene Kategorie für KI-Agenten. Er bewertet sie wie jedes andere System nach ihrem Einsatzzweck. Genau das macht Agenten heikel: Ein Agent, der „Akten prüft und Empfehlungen gibt“, hat keinen festen Zweck. Heute prüft er Lieferantenverträge, morgen bittet ihn jemand, die drei besten Bewerbungen zu nennen. Wie wir im Beitrag KI-Agenten handeln auf Basis unserer Dokumente beschrieben haben, wird das ECM damit zur Kontrollinstanz: Es entscheidet, welche Akten ein Agent sehen darf.
Daraus folgen drei praktische Regeln: Agenten erhalten eine Positivliste erlaubter Aktionen und Aktenbereiche, Personal- und Kundenakten mit Hochrisiko-Bezug sind standardmäßig ausgeschlossen, und jede Aktion wird mit Auslöser, Quelle und Ergebnis protokolliert. So bleibt der Einsatzzweck nachweisbar, auch wenn der Agent flexibel ist.
AI Act und Souveränität ziehen in dieselbe Richtung
Viele Fragen des AI Act sind dieselben, die wir im Beitrag zu den vier Souveränitätsleveln und bei der Frage nach On-Premises-ECM unter NIS-2 und DORA gestellt haben: Welches Modell läuft wo? Wer kann es ändern? Wer haftet, wenn es sich ändert?
Die Dokumentationskette reicht vom Modellanbieter über den ECM-Hersteller bis zu Ihnen. Wechselt der Hersteller das Modell, etwa von einem US-Anbieter zu einem europäischen oder selbst betriebenen Open-Weight-Modell, ändern sich Dokumentation, Verarbeitungsort und unter Umständen die Qualität. Wer ein Modell selbst betreibt und erheblich nachtrainiert, sollte zudem prüfen, ob er dadurch Pflichten als Modellanbieter übernimmt. Ein Hersteller, der seine Modelle transparent benennt und austauschbar hält, erfüllt deshalb beide Anforderungen zugleich: Er ist souveräner und leichter AI-Act-konform zu betreiben.
Fazit: Nicht die Funktion entscheidet, sondern der Zweck
Der EU AI Act macht KI im Dokumentenmanagement nicht schwieriger, aber verbindlicher. Für die meisten Unternehmen bleibt es bei Transparenz und guter Dokumentation. Wer KI jedoch in Personal-, Kredit-, Versicherungs- oder Verwaltungsprozessen einsetzt, hat bis Dezember 2027 noch gut ein Jahr, um Rollen zu klären, Protokolle aufzusetzen und menschliche Aufsicht zu organisieren.
Der wichtigste Schritt kostet wenig: ein KI-Inventar Ihres DMS mit dem tatsächlichen Einsatzzweck jeder Funktion. Fordern Sie dazu von Ihrem Hersteller ein KI-Datenblatt an. Wie schnell und wie vollständig er liefert, sagt viel darüber, wie ernst er das Thema nimmt.
Wie sieht es bei Ihnen aus? Wissen Sie, welche KI-Funktionen in Ihrem DMS gerade aktiv sind und welcher Risikostufe sie angehören?
Redaktionelle Einordnung des ECM-Radar, Stand 1. November 2026. Quellen: Verordnung (EU) 2024/1689 (KI-Verordnung), insbesondere Art. 4, 5, 6, 25, 26, 27, 50, 53, 86, 99 und Anhang III; Verordnung (EU) 2026/1744 (Digital Omnibus on AI), in Kraft seit 27. Juli 2026; Leitlinien der EU-Kommission zu Art. 50 vom Juli 2026; Verordnung (EU) 2016/679 (DSGVO); § 87 BetrVG. Übergangsregelungen im Einzelfall anhand des Amtsblatts prüfen. Keine Rechtsberatung.